22 Settembre 2026 - ore 17:00
Relatore : Riccardo Marchetti
Governare AI Act, GDPR, Data Act, CRA e gli altri obblighi digitali come un unico modello
A chi è rivolto: direzione generale, membri del board, funzioni legal, compliance, risk e IT security. Durata: 45 minuti, con sessione finale di domande
Negli ultimi anni gli obblighi digitali si sono moltiplicati — AI Act, GDPR, Data Act, Cyber Resilience Act, NIS2, oltre agli standard ISO/IEC e alla responsabilità d'impresa — con calendari applicativi diversi e un grado di attuazione nazionale tutt'altro che uniforme. Affrontarli uno alla volta, come discipline separate, genera silos, controlli duplicati e un aggiornamento perenne che non regge il ritmo della produzione normativa. Proponiamo un cambio di prospettiva: dalla compliance "norma per norma" a un unico modello di governance. Mostreremo che, spogliata del proprio linguaggio tecnico, ogni normativa chiede di rispondere alle stesse cinque domande di fondo, e che su quelle domande è possibile costruire un'architettura di governance unica — dalla direzione strategica fino ad audit e miglioramento continuo — capace di assorbire ogni nuovo requisito man mano che matura. Un caso pratico riferito a una PMI, tra intelligenza artificiale, cloud e ambienti industriali, tradurrà il modello in scelte concrete. Perché le norme continueranno a cambiare: è la logica della compliance a restare la stessa.
nde.
RELATORE: Riccardo Marchetti
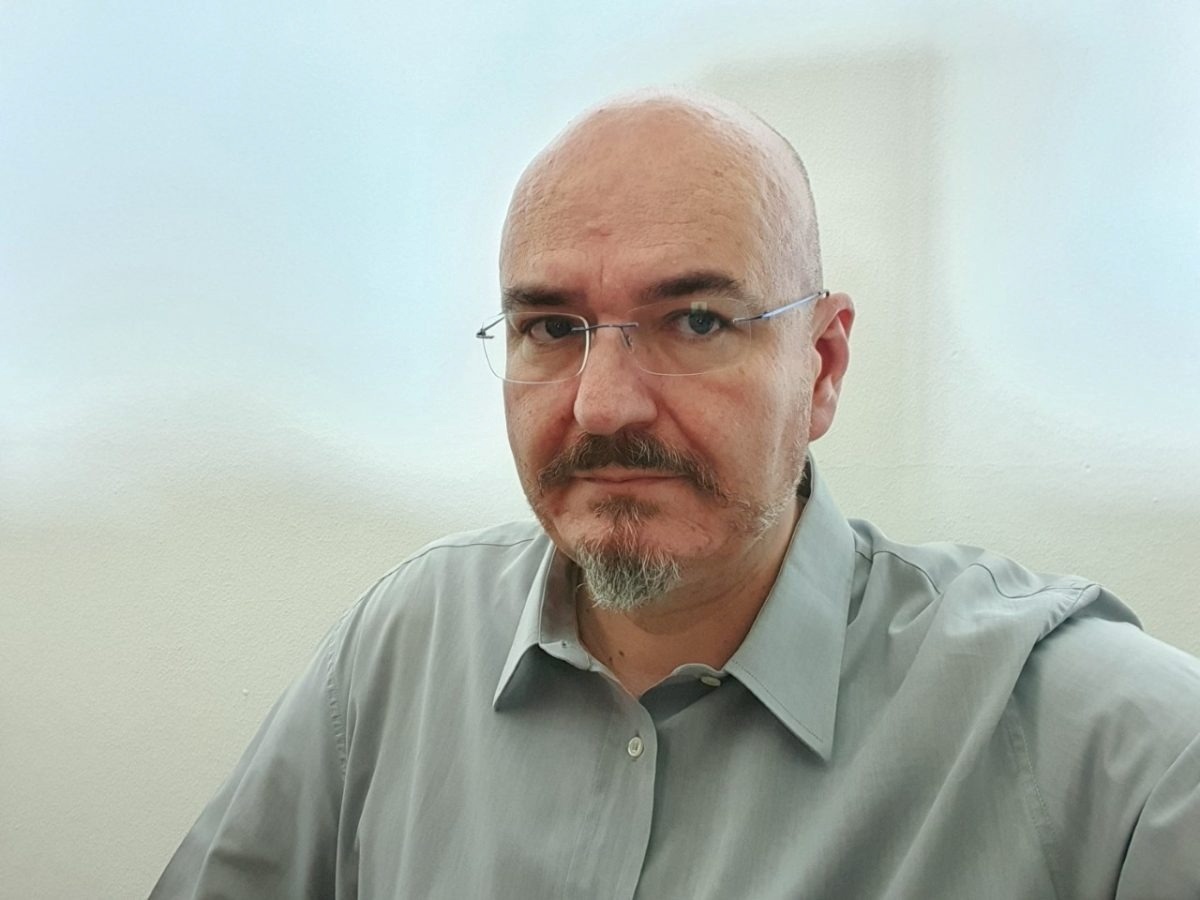
Riccardo Marchetti è un professionista senior nel campo della sicurezza informatica, della protezione dei dati e della compliance normativa, con oltre trent’anni di esperienza maturata in contesti complessi e altamente regolamentati. Nel corso della sua carriera ha ricoperto ruoli apicali come Chief Information Security Officer (CISO) e Data Protection Officer (DPO/RPD), operando sia all’interno di grandi gruppi industriali quotati sia come consulente per aziende e realtà sanitarie di rilevanza nazionale. La sua attività si concentra principalmente su cybersecurity governance, adeguamento al GDPR, implementazione della Direttiva NIS2 e gestione del rischio, con un approccio strutturato che integra aspetti tecnologici, organizzativi e legali. Ha guidato programmi di compliance complessi, coordinando attività di risk assessment e supervisionando piani di remediation e continuità operativa. In parallelo, ha svolto un’intensa attività consulenziale come Of Counsel di uno studio legale internazionale in ambito privacy e cybersecurity, supportando organizzazioni nella gestione di tematiche avanzate quali trasferimenti internazionali di dati, incident response e valutazioni d’impatto (DPIA). Accanto all’attività professionale, è docente e formatore in ambito accademico e executive, oltre che autore di contributi su testate specializzate come Il Sole 24 Ore e AgendaDigitale. È inoltre certificato Lead Auditor ISO/IEC 27001, a conferma di una competenza consolidata nella gestione dei sistemi di sicurezza delle informazioni. Il suo profilo si distingue per una visione strategica della sicurezza e della compliance, supportata da una profonda esperienza operativa maturata in diversi settori, tra cui industria, sanità, GDO e servizi IT, in contesti nazionali e internazionali.